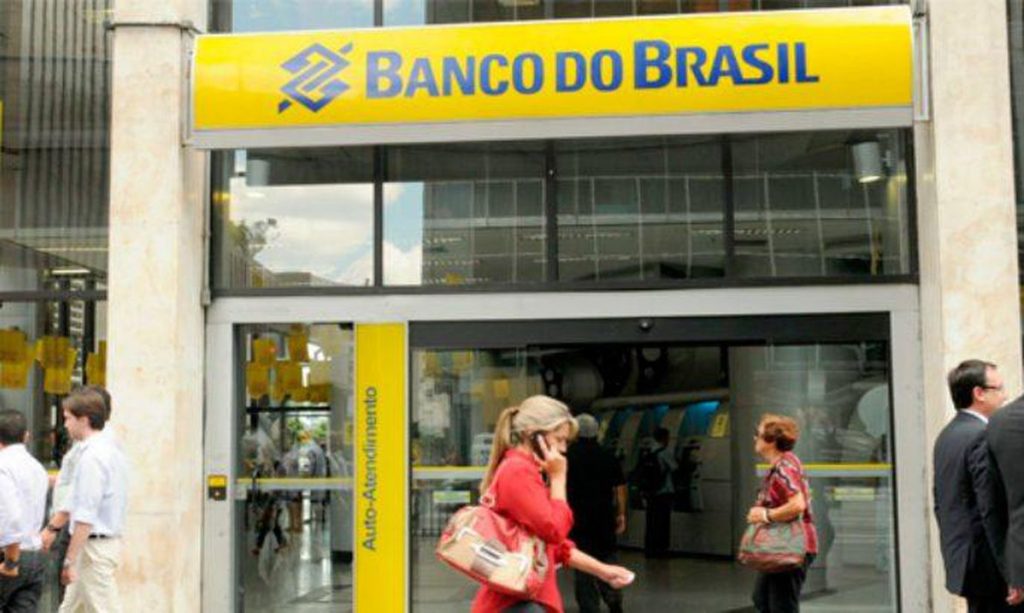
O Banco do Brasil comunicou aos clientes que identificou um acesso não autorizado a informações pessoais de correntistas. O incidente foi registrado em 12 de novembro e pode ter exposto dados como nome, CPF, endereço de e-mail, número da agência e, em alguns casos, o número da conta bancária.
Segundo a instituição, o acesso ocorreu por meio do uso indevido de uma credencial válida por terceiros. O banco esclareceu que não houve invasão aos sistemas, nem exposição de senhas, tokens ou códigos de segurança. Também não foram identificadas movimentações financeiras relacionadas ao episódio.
Após detectar a irregularidade, o Banco do Brasil revogou a credencial utilizada e acionou os protocolos de segurança. A instituição também informou que adotou medidas adicionais de monitoramento e realizou os procedimentos de comunicação previstos na Lei Geral de Proteção de Dados (LGPD).
Apesar de não haver comprometimento de senhas ou registros de movimentações financeiras, o banco alerta para a possibilidade de golpes. Com acesso a informações cadastrais, criminosos podem tentar se passar por funcionários da instituição para obter dados adicionais, senhas ou códigos de segurança por meio de ligações, mensagens e páginas falsas.
O BB orienta os clientes a desconfiarem de contatos suspeitos e reforça que não solicita senhas, códigos de segurança, instalação de aplicativos ou transferências para supostas contas seguras.
Mensagens, links ou páginas falsas que utilizem o nome da instituição podem ser encaminhados para o e-mail [email protected]. Em caso de dúvidas, os clientes devem procurar os canais oficiais de atendimento, pelo aplicativo do Banco do Brasil ou pela Central de Relacionamento, nos telefones 4004-0001 e 0800 729 0001.
Até o momento, a instituição não informou quantos clientes foram atingidos pelo acesso indevido.